Avez-vous remarqué ? Depuis quelques temps, c’est la fête des failles de sécurité. Les failles sont plus ou moins critiques. Les dernières en date qui ont fait du bruit concernent par exemples Updraft, WPforms, Elementor, PHP… La liste n’est pas exhaustive.
Ces alertes rappellent une réalité qu’on a tendance à oublier quand tout fonctionne : un site web n’est jamais « terminé ». Il repose sur des briques logicielles qui vieillissent, et la seule façon de le garder en sécurité, c’est de l’entretenir.
Le rôle de l’IA dans la détection des failles de sécurité
En février dernier Patchstack publiait son rapport annuel sur la tendance des détections des failles de sécurité. Les deux premières lignes sont sans équivoque :
« Plus de 11 000 nouvelles failles de sécurité ont été trouvées dans l’écosytème WordPress en 2025, ce qui réprésente une augmentation de 42% par rapport à 2024.
Le rôle de l’IA dans ces chiffres, c’est qu’elle accélère la vitesse à laquelle les attaquants trouvent et exploitent les failles. Dans un sens, c’est positif puisque ces failles sont détectées. Ce qui est un peu moins bien c’est le délai de réaction qui s’ensuit, car suite à ces découvertes, le délai moyen avant l’exploitation des failles est de seulement 5h. Il faut donc agir vite.
Qui est responsable de quoi en cas de faille de sécurité dans PHP ?
WordPress est écrit en PHP. C’est PHP qui exécute WordPress, votre thème et vos extensions, à chaque visite. Une faille dans PHP touche donc votre site, même si WordPress et toutes vos extensions sont parfaitement à jour.
Sur un hébergement mutualisé, la responsabilité est partagée :
- L’hébergeur installe et met à jour les différentes versions de PHP sur ses serveurs.
- C’est vous qui choisissez la version de PHP qu’utilise votre site, depuis votre espace d’hébergement.
C’est ce second point qui fait toute la différence. Si votre site tourne sur une version que l’équipe PHP ne maintient plus, tout dépend alors de votre hébergeur : propose-t-il des versions alternatives avec les patchs de sécurité appliqués ? C’est le cas chez o2switch, où les versions de 5.2 à 8.5 ont reçu les correctifs.
Pourquoi mettre à jour régulièrement les versions PHP
Souvent, on reste bloqué sur une vieille version pour des plusieurs raisons comme : une extension qui n’est plus mise à jour, un thème ancien, ou simplement la peur de « casser » le site. Ces raisons sont compréhensibles, mais le risque, lui, ne fait que grandir avec le temps.
Les versions antérieures à PHP 8.2 sont devenues obsolètes. Quant à la version PHP 8.2, celle-ci arrive en fin de vie officiellement le 31 décembre 2026. Après cette date, elle ne recevra plus aucun correctif officiel de sécurité de la part de PHP. Des versions alternatives continueront d’exister pour maintenir la version pendant quelques années. Cependant, si votre site l’utilise, je vous conseille dans tous les cas de planifier le passage à une version plus récente.
Hormis les failles de sécurité, PHP évolue, les extensions évoluent, le cœur de WordPress évolue. Donc en tout état de cause et de manière générale, vous devez suivre les évolutions techniques.
Pour changer votre version PHP chez o2switch :
- Avant toute chose : sauvegardez votre site et votre base de données
- La meilleure façon de faire, c’est quand même de tester la modification php sur un site clone.
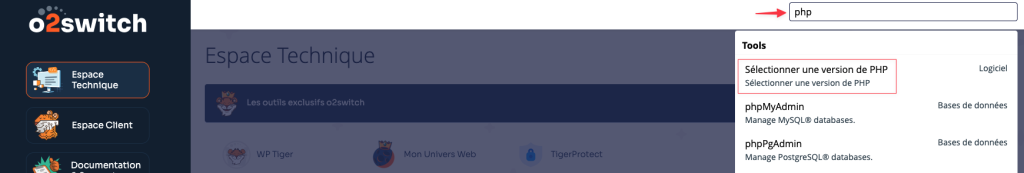
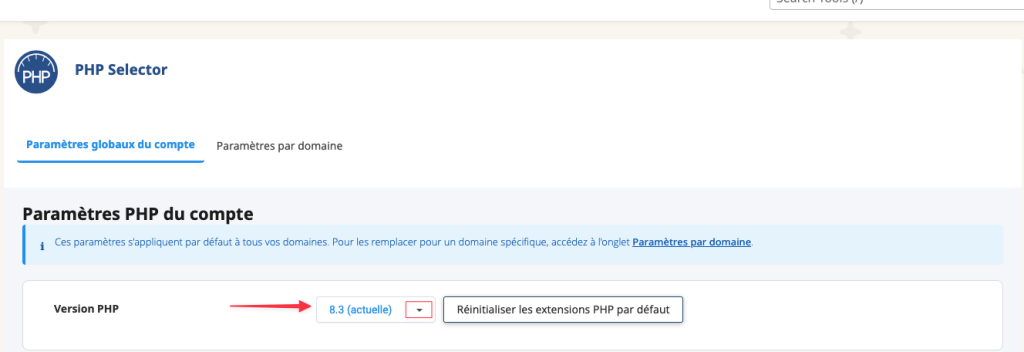
- Allez ensuite dans votre cPanel, recherchez php dans la barre de recherche, puis cliquez sur Sélectionner une version de PHP
- Changer la version PHP dans l’écran suivant
- Si votre site ne fonctionne plus, vous pouvez effectuer la même manipulation en revenant sur la version PHP que vous avez changée. La raison pour laquelle votre site pourrait ne plus fonctionner est sûrement due à une incompatibilité entre une extension, ou votre thème, ou WordPress. C’est pourquoi, personnellement je teste toujours ce genre de modifications sur un staging.
La maintenance de vos sites web doit faire partie de votre routine
La maintenance d’un site WordPress, ce sont quatre choses à surveiller :
La version de PHP, qui fait tourner l’ensemble, le cœur de WordPress, les extensions, le thème.
Pour chaque mise à jour, une méthode simple limite les mauvaises surprises :
- Vous devez avoir une sauvegarde complète de votre site : les fichiers et la base de données
- Si possible, tester la mise à jour sur une copie du site (un « staging »).
- Appliquer la mise à jour.
- Vérifier que le site fonctionne, en testant les pages principales, les formulaires, le paiement s’il y en a un.
La maintenance, c’est aussi faire le ménage. Une extension désactivée mais toujours installée reste une porte d’entrée possible. Supprimez les extensions et les thèmes que vous n’utilisez plus, et méfiez-vous de ceux qui n’ont pas été mis à jour depuis longtemps.
Enfin, renseignez-vous sur ce qui se passe.
Voici une liste de ce que vous devez checker dès à présent
- Quelle est la version de PHP utilisée sur l’hébergement de votre site.
- Est-ce que cette version est encore maintenue ? (rappel : 8.2 au minimum aujourd’hui, et seulement jusqu’au 31 décembre 2026).
- Prévoyez de de passer à PHP 8.3 ou plus avant la fin de l’année.
- Vous avez des sauvegardes récentes de votre site.
- WordPress, vos extensions et votre thème sont à jour.
- Supprimez les extensions et thèmes inutilisés.
- Vérifiez que le site fonctionne après chaque changement.
L’alerte du 21 octobre c’est un rappel qu’il ne faut pas négliger de faire la maintenance de votre site web. Si faire des sites web n’est pas votre métier et que vous vous occupez de la maintenance quand vous y pensez, je vous conseille de confier à quelqu’un dont c’est le métier. Cette personne est au courant des failles, des évolutions techniques et de comment procéder.
Crédit photo à la Une : Shamin Haky