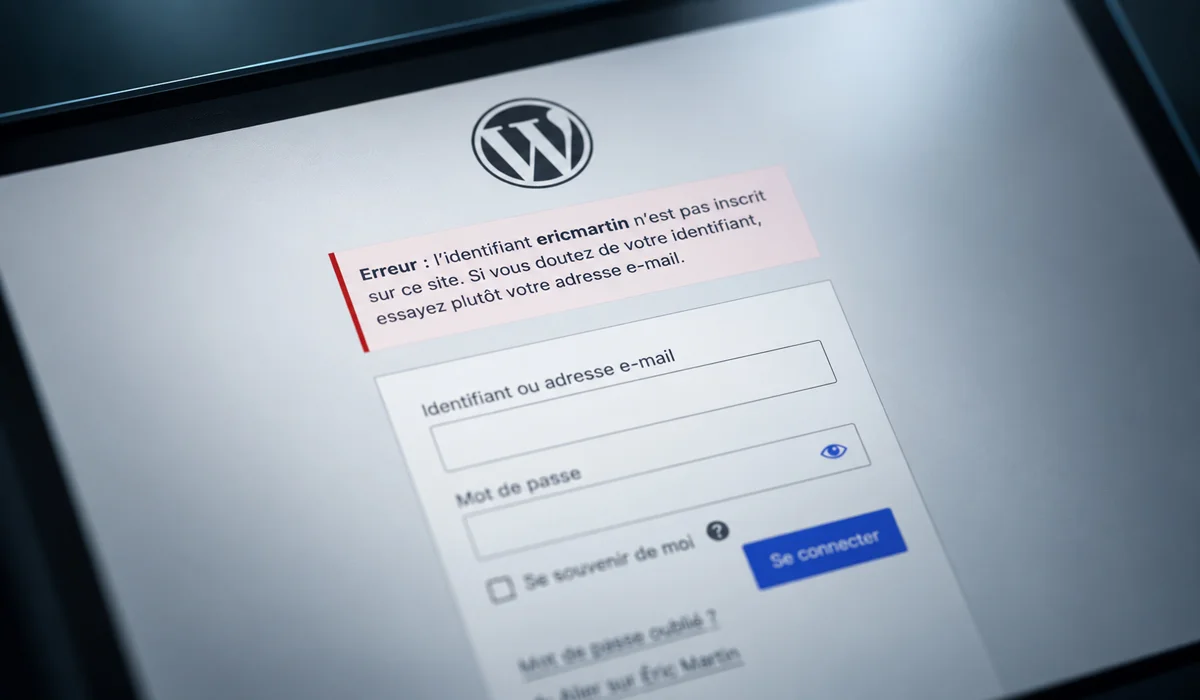
Ne plus pouvoir se connecter à son tableau de bord WordPress est une situation angoissante. Dans la grande majorité des cas, il existe un chemin pour récupérer l’accès à l’administration WordPress sans rien perdre. Encore faut-il choisir le bon, et ce choix dépend d’une seule question : de quoi disposez-vous encore ? Ce guide part de vos moyens réels, du plus simple au plus technique, pour vous aider à reprendre la main en sécurité.
Un préalable, que nous posons franchement dès maintenant. Ce guide s’adresse à la personne qui a perdu l’accès à son administration WordPress, mais qui conserve au moins un moyen d’action : l’accès à l’adresse e‑mail associée à son compte, au cPanel ou aux fichiers du site. Si vous avez tout perdu en même temps, l’administration, l’adresse e‑mail associée et l’accès à l’hébergement, aucune manipulation ne vous rendra la main : la seule voie est de contacter le support de votre hébergeur et de prouver que vous êtes bien le titulaire du compte. Nous y revenons plus bas.
Le tableau ci-dessous résume les solutions possibles selon les accès dont vous disposez encore. Chacune est détaillée dans la suite de l’article.
| Vous avez | Reprenez la main par |
|---|---|
| Accès au cPanel (votre hébergement) | WPTiger en un clic, le Terminal, ou phpMyAdmin en dernier recours |
| Accès à l’adresse e‑mail du compte | Le lien « Mot de passe oublié », si WordPress envoie correctement ses messages |
| Seulement un accès aux fichiers | Récupérez de préférence l’accès complet à l’hébergement ; une intervention technique reste possible |
| Plus aucun accès | Contactez le titulaire du compte ou le support de votre hébergeur |
Les exemples de ce guide s’appuient sur le cPanel et les outils o2switch, l’environnement de ce blog. Le raisonnement, lui, vaut chez n’importe quel hébergeur : ailleurs, vous retrouverez les mêmes étapes avec les outils équivalents de votre hébergement.
Avant de chercher à récupérer l’accès administrateur, faites le point
Deux réflexes avant toute manipulation.
Le premier : distinguez une simple perte d’accès d’un piratage. Si vous ne parvenez plus à vous connecter alors que rien d’autre ne cloche, c’est très probablement un mot de passe égaré ou une adresse e‑mail devenue inaccessible. En revanche, si le site affiche des contenus que vous n’avez pas publiés, redirige vers des pages inconnues ou si votre mot de passe a cessé de fonctionner du jour au lendemain, vous n’êtes peut-être plus dans une simple perte d’accès, mais face à une compromission. Le présent guide traite la perte d’accès. Un site piraté demande une autre démarche, plus large, que nous n’abordons pas ici.
Le second : dès que vous vous apprêtez à toucher à la base de données, sauvegardez-la d’abord. La plupart des méthodes qui suivent se font sans risque, mais celles qui passent par la base modifient directement le cœur de votre site. Une sauvegarde préalable vous laisse un filet en cas de fausse manœuvre. Chez o2switch, une sauvegarde peut se déclencher en quelques clics depuis le cPanel.
➔ Astuce : si votre accès aux fichiers vous demande un identifiant et un mot de passe, essayez-les sur le panneau de votre hébergement. Chez o2switch, le compte FTP principal partage souvent les identifiants du cPanel, et vous ouvre alors l’hébergement complet, donc toutes les solutions les plus simples de cet article. Au pire, l’accès sera refusé et vous n’aurez rien perdu.
Si vous avez accès au cPanel : WPTiger, la voie la plus rapide
Si vous avez accès à votre cPanel, commencez par là. C’est la voie la plus rapide, et elle ne demande ni de retrouver votre mot de passe WordPress, ni d’attendre un e‑mail.
Chez o2switch, l’outil WPTiger, disponible dans le cPanel, sait se connecter à votre site sans passer par la page de connexion habituelle. Il s’appuie sur votre hébergement, sur lequel vous êtes déjà authentifié, pour vous ouvrir l’administration. Si votre hébergeur propose un gestionnaire WordPress de ce type, la démarche est la même, seul le nom de l’outil change.
➔ Dans le cPanel, ouvrez l’outil WPTiger.
➔ En face du site concerné, cliquez sur « Administration ».
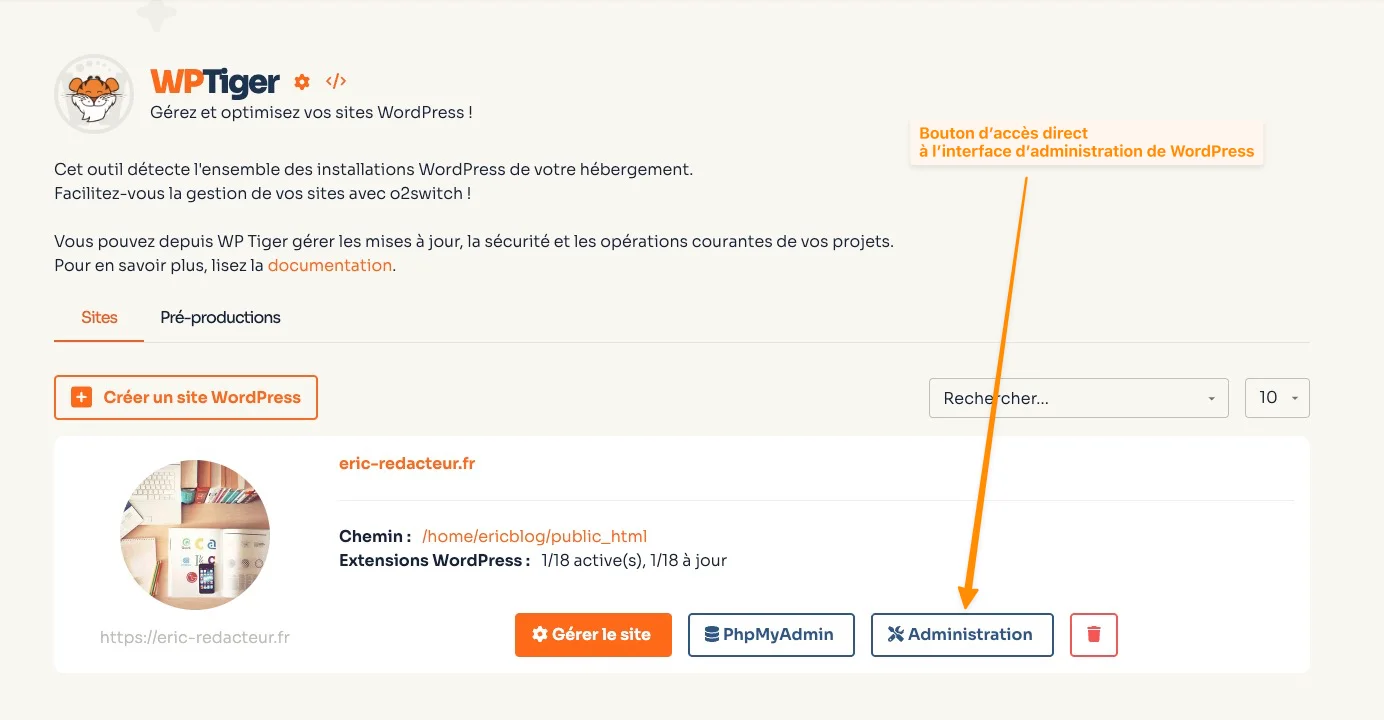
Vous voilà dans le tableau de bord, sans avoir eu à saisir quoi que ce soit. Profitez-en pour redéfinir un mot de passe depuis votre profil WordPress.
WPTiger va plus loin si nécessaire. En passant par « Gérer le site », puis l’onglet « Utilisateurs », vous accédez à la liste des comptes du site. Pour chacun, vous pouvez définir un nouveau mot de passe sans que l’ancien soit exigé, modifier son rôle, ou ouvrir une session à sa place avec « Connexion rapide ». Un bouton « Créer un compte WordPress » permet enfin d’en ajouter un, si votre administrateur a disparu. La procédure complète, captures à l’appui, est décrite dans la documentation o2switch : Mot de passe perdu WordPress avec WPTiger.

Cette approche répond à elle seule à la plupart des situations. Les sections suivantes présentent les autres voies, selon ce dont vous disposez.
Si vous avez accès à vos e‑mails : la procédure « mot de passe oublié »
C’est le cas le plus courant, et la manipulation la plus simple, à condition que votre site expédie encore ses messages. Sous le formulaire de connexion de WordPress, le lien « Mot de passe oublié ? » envoie un lien de réinitialisation à l’adresse e‑mail de votre compte.
➔ Rendez-vous sur la page de connexion de votre site (généralement
votre-domaine.fr/wp-login.php).
➔ Cliquez sur « Mot de passe oublié ? ».
➔ Saisissez votre identifiant ou l’adresse e‑mail du compte.
➔ Ouvrez le message reçu et suivez le lien pour définir un nouveau mot de passe.
Si le message arrive, vous avez terminé. Dans le cas contraire, vérifiez d’abord le dossier des courriers indésirables, patientez quelques minutes et assurez-vous d’avoir saisi l’identifiant ou l’adresse e‑mail associés au bon compte. Si rien ne vient malgré tout, n’insistez pas : il se peut que votre site n’envoie plus aucun e‑mail, un problème que vous ne pourrez pas corriger sans y avoir accès. Inutile alors d’attendre ce message, passez directement aux méthodes ci-dessous, qui reprennent la main depuis l’hébergement sans passer par la messagerie.
Si vous avez accès au cPanel : quelques commandes dans le Terminal
Si vous avez accès au cPanel, l’outil Terminal est la manière la plus propre d’intervenir vous-même. Comme WPTiger, les commandes que vous y saisirez confient le travail à WordPress : le mot de passe est enregistré au format en vigueur et les rôles sont inscrits correctement. Vous le trouverez dans la section « Avancé » du cPanel : une console accessible depuis votre navigateur, sans logiciel à installer. Si vous ne le trouvez pas, contactez le support.
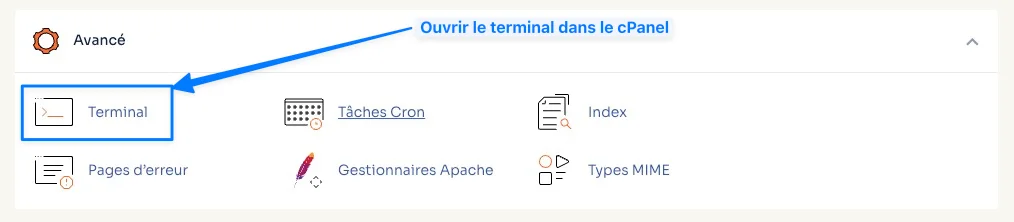
WordPress s’y pilote avec WP-CLI, son outil en ligne de commande. Rassurez-vous : ici, seules quelques commandes sont nécessaires.
➔ Ouvrez le Terminal depuis le cPanel.
➔ Placez-vous dans le dossier du site, par exemplecd ~/public_html.
➔ Repérez votre compte et son identifiant avec la commandewp user list.
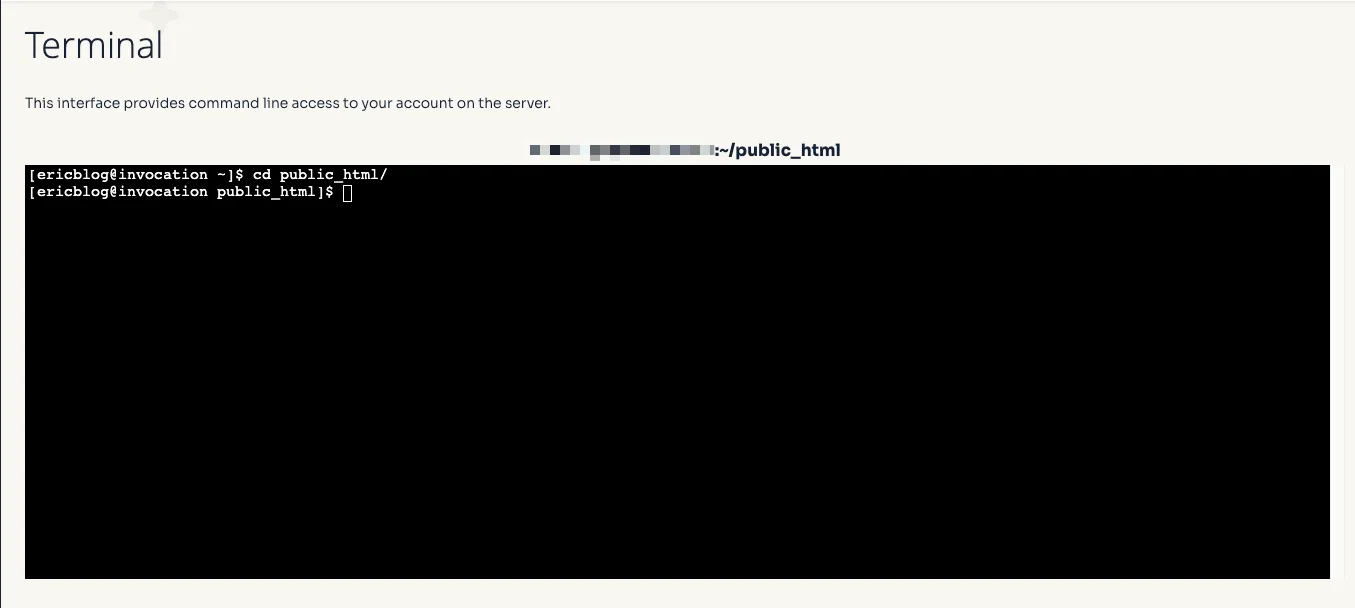
Une précision sur la deuxième étape : public_html est le dossier du domaine principal de votre hébergement. Un domaine supplémentaire ou un sous-domaine possède son propre dossier, dont le chemin est indiqué dans le cPanel, à la rubrique « Domaines ». Si vous vous trompez de dossier, WP-CLI vous répondra simplement qu’il n’a pas trouvé d’installation WordPress à cet endroit, sans rien casser.
La commande wp user list affiche un tableau de ce genre :
+----+------------+--------------+------------------+---------------------+---------------+
| ID | user_login | display_name | user_email       | user_registered     | roles         |
+----+------------+--------------+------------------+---------------------+---------------+
| 1  | mdupont    | Marie Dupont | marie@exemple.fr | 2023-04-12 09:14:22 | administrator |
| 5  | jlefevre   | Jean Lefèvre | jean@exemple.fr  | 2024-02-03 16:41:07 | editor        |
+----+------------+--------------+------------------+---------------------+---------------+Repérez votre compte à la colonne roles, qui doit indiquer administrator, et non à son numéro : l’administrateur n’est pas toujours l’utilisateur 1. Dans cet exemple, l’identifiant à retenir est mdupont, celui de la colonne user_login. C’est lui que vous remplacerez par le vôtre dans les commandes qui suivent.
Le plus direct consiste ensuite à laisser WordPress générer un mot de passe solide et à l’afficher à l’écran, sans tenter d’envoyer le moindre e‑mail :
wp user reset-password mdupont --skip-email --show-passwordL’option --skip-email a tout son sens ici : puisque vous êtes peut-être dans la situation décrite plus haut, où le site n’expédie plus rien, autant ne pas compter sur un message qui n’arrivera pas. Notez le mot de passe affiché, puis connectez-vous normalement.
Laisser WordPress générer ce mot de passe n’est pas qu’un confort. Dans l’urgence, on en choisit vite un trop simple, en se promettant de le changer plus tard, promesse rarement tenue. Un mot de passe généré est solide dès le départ, et vous épargne d’avoir à en inventer un.
L’autre commande présente l’avantage inverse : elle vous laisse choisir vous-même votre mot de passe. Reprenez l’identifiant relevé plus haut, puis indiquez le mot de passe de votre choix :
wp user update mdupont --user_pass=VotreNouveauMotDePasseL’identifiant accepte indifféremment le nom de compte, l’adresse e‑mail ou le numéro de l’utilisateur.
Une précaution toutefois : écrit de cette manière, le mot de passe reste inscrit dans l’historique des commandes du Terminal. Si vous préférez l’éviter, remplacez --user_pass=... par --prompt=user_pass : WP-CLI vous demandera alors de le saisir dans une invite séparée, sans le conserver dans l’historique.
Si votre compte administrateur a purement et simplement disparu, vous pouvez en recréer un :
wp user create secours vous@exemple.fr --role=administrator --prompt=user_passPasser par cette commande n’est pas un détail de confort. Le rôle d’un utilisateur n’est pas une simple étiquette posée sur son compte : WordPress l’enregistre dans un format particulier, facile à abîmer si on l’écrit soi-même. La commande, elle, laisse WordPress écrire ce rôle correctement. C’est la raison pour laquelle ce guide déconseille de créer un administrateur directement dans la base de données. Si vous voulez découvrir tout ce que WP-CLI permet par ailleurs, nous lui avons consacré un guide complet :
Si vous avez accès au cPanel : la base de données avec phpMyAdmin, en dernier recours
Passer par la base de données est la méthode la plus connue. C’est aussi la plus délicate, car vous éditez directement le contenu du site. Réservez-la aux cas où les précédentes ne sont pas possibles, et n’oubliez pas la sauvegarde évoquée plus haut.
Elle sert à changer un mot de passe, ou à corriger l’adresse e‑mail de votre compte pour ensuite recevoir le lien de réinitialisation. En revanche, elle ne convient pas pour créer un administrateur dans le cadre de ce guide, pour la raison expliquée juste au-dessus.
➔ Dans le cPanel, ouvrez phpMyAdmin et sélectionnez la base de votre site. Son nom figure dans le fichier
wp-config.php, à la ligneDB_NAME.
➔ Ouvrez la tablewp_users(le préfixewp_peut différer sur votre site).
➔ Repérez votre compte à sa colonneuser_loginouuser_email, et non à son numéro : l’administrateur n’est pas toujours l’utilisateur 1. Cliquez sur « Éditer » sur cette ligne.
➔ Dans le champuser_pass, effacez la valeur, tapez votre nouveau mot de passe en clair, et dans la colonne « Fonction » choisissezMD5.
➔ Validez avec « Exécuter ».
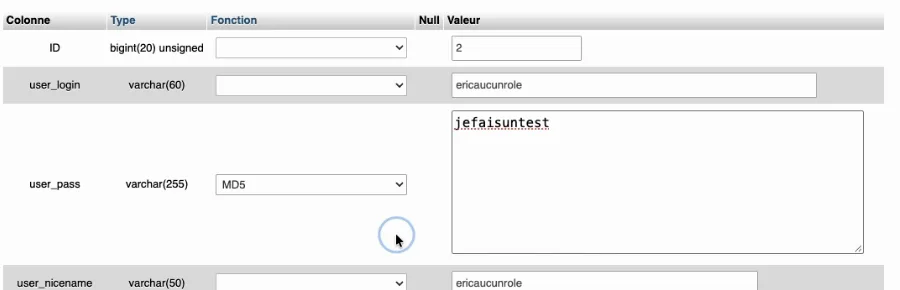
Une remarque s’impose ici, car ce point fait douter beaucoup de monde. Depuis WordPress 6.8, les nouveaux mots de passe sont protégés avec bcrypt, qui a remplacé l’ancien système phpass. WordPress conserve toutefois la compatibilité avec plusieurs anciens formats, dont le MD5 utilisé pour cette manipulation. Le mot de passe sera donc accepté lors de votre connexion, puis immédiatement réenregistré avec le système de protection actuel. Cette méthode reste valable et ne laisse pas durablement votre mot de passe en MD5.
Vous pouvez, sur la même ligne, corriger le champ user_email si votre problème venait d’une adresse obsolète : vous pourrez alors revenir à la simple procédure « mot de passe oublié ».
Pour comprendre ce que vous manipulez et éviter les fausses manœuvres, un détour utile :
Si vous n’avez accès qu’aux fichiers du site, sans le cPanel
Il existe un cas où vous ne disposez ni de l’administration WordPress, ni du cPanel, mais seulement d’un accès limité aux fichiers du site, souvent confié par un prestataire.
Une réinitialisation reste techniquement possible en ajoutant temporairement du code au site. Cette méthode est toutefois plus délicate et plus risquée que celles présentées précédemment : il faut notamment identifier le bon compte, modifier un fichier exécuté par WordPress, puis retirer immédiatement le code utilisé. Une erreur pourrait perturber l’affichage du site ou laisser une information sensible dans ses fichiers.
Dans cette situation, nous vous recommandons donc de récupérer d’abord l’accès complet à l’hébergement. Rapprochez-vous de la personne ou de la société qui le détient, ou du support de votre hébergeur en prouvant que vous êtes le titulaire du compte. Une fois le cPanel entre vos mains, toutes les solutions simples de cet article vous redeviennent accessibles.
Ce cas illustre surtout l’importance de savoir, en amont, quels accès sont réellement à votre nom. C’est une précaution qui se prend à froid, avant tout incident, bien plus facilement que dans l’urgence.
Bloqué par votre propre sécurité (double authentification, extension de protection)
Dernier cas de figure : vous connaissez vos identifiants, mais c’est votre propre dispositif de sécurité qui vous verrouille. Il peut s’agir d’une double authentification dont vous avez perdu l’application ou les codes de secours, ou d’une extension de protection qui a bloqué votre adresse IP après plusieurs tentatives.
La parade consiste à empêcher temporairement WordPress de charger l’extension responsable en renommant son dossier, sans rien supprimer. Vous pouvez le faire depuis le gestionnaire de fichiers du cPanel ou en FTP. Nous avons détaillé cette manipulation, captures à l’appui, dans un autre article :
➔ Dans le dossier
wp-content/plugins/, renommez le dossier de l’extension concernée, par exemplenom-extensionennom-extension-off.
➔ Reconnectez-vous à WordPress : l’extension ne pouvant plus être chargée, le verrou devrait être levé.
➔ Redonnez immédiatement au dossier son nom d’origine, puis vérifiez si l’extension est toujours active et reconfigurez proprement la sécurité.
Attention avec Wordfence : lorsque son pare-feu fonctionne en protection étendue, il peut être chargé avant WordPress. Renommer son dossier peut alors provoquer une erreur sur l’ensemble du site. Dans ce cas, redonnez immédiatement au dossier son nom d’origine : le site devrait retrouver son fonctionnement normal. Passez ensuite par une autre méthode de cet article, ou demandez l’aide du support avant d’aller plus loin.
Cette opération neutralise temporairement une partie de la protection du site. Ne laissez donc pas l’extension désactivée plus longtemps que nécessaire.
Une fois la main reprise : refermer derrière vous
Reprendre l’accès n’est que la moitié du travail. Prenez quelques minutes pour ne pas laisser de porte ouverte derrière vous.
Commencez par ouvrir la liste de vos utilisateurs et vérifier les comptes administrateurs : s’il s’en trouve un que vous ne reconnaissez pas, cela peut être le signe d’une compromission à traiter comme telle. Supprimez ensuite tout compte de secours que vous auriez créé et qui ne sert plus.
Vérifiez que l’adresse e‑mail de votre compte administrateur est valide et surtout consultée régulièrement : c’est elle qui vous sauvera la prochaine fois. Assurez-vous que votre site envoie bien ses e‑mails, sans quoi le lien de réinitialisation ne vous parviendra pas la prochaine fois ; si ce n’est pas le cas, voici comment le régler : WordPress n’envoie plus d’e-mails : causes et solutions. Enfin, remettez en place une connexion protégée, et si vous utilisez la double authentification, mettez ses codes de secours en lieu sûr, ailleurs que sur le téléphone qui génère les codes.
Pour aller plus loin sur la sécurisation de la connexion, un article complémentaire couvre l’accès normal et sa protection :
À retenir
Perdre l’accès à son administration WordPress fait peur, mais mène rarement à une impasse. La bonne méthode se déduit d’une seule question : de quoi disposez-vous encore ?
Si vous avez accès au cPanel, WPTiger règle la quasi-totalité des situations sans retrouver votre mot de passe WordPress, et le Terminal permet d’en définir un nouveau avec une seule commande. Si vous recevez encore les e‑mails du site, la procédure « mot de passe oublié » suffit ; s’ils n’arrivent pas, souvenez-vous que le coupable peut être un site qui n’envoie plus d’e-mails, pas forcément une mauvaise adresse. La base de données reste le dernier recours, à manier avec une sauvegarde de côté. Et si vous n’avez vraiment plus aucun accès à l’hébergement, la vraie solution n’est pas un bricolage technique, mais la récupération de vos accès auprès de qui les détient.
La meilleure des méthodes reste celle que l’on n’a jamais à utiliser : une adresse e‑mail d’administration à jour et consultée, des accès dont vous connaissez le propriétaire, et une sauvegarde récente. Ces trois habitudes transforment une panique en simple formalité.